
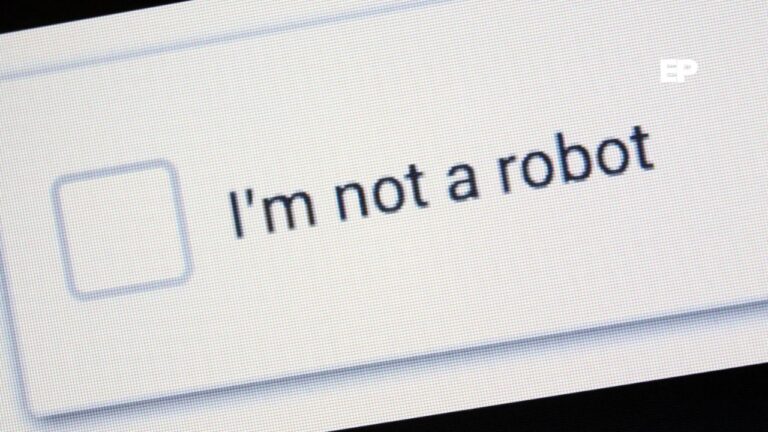
Marcar la casilla “No soy un robot” se transformó en un hábito cotidiano para millones de internautas. Sin embargo, lo que parece una verificación de seguridad rutinaria podría esconder una sofisticada maniobra de ciberfraude. La firma internacional de ciberseguridad ESET emitió una alerta global sobre una técnica de engaño basada en falsos sistemas CAPTCHA, diseñada para manipular a los propios usuarios con el fin de que ejecuten instrucciones dañinas en sus computadores.
El método aprovecha la familiaridad y confianza que generan estos mecanismos de validación. Habitualmente, un CAPTCHA legítimo distingue entre personas y bots mediante la selección de imágenes, identificación de letras distorsionadas o un simple clic. No obstante, a través de la modalidad denominada ClickFix, los cibercriminales recrean interfaces idénticas que advierten sobre supuestas fallas técnicas o bloqueos de acceso, solicitando pasos inusuales para “validar” la identidad humana.
El mecanismo del engaño ClickFix
Para continuar la navegación, el portal malicioso indica al internauta presionar combinaciones de teclas específicas (como Windows + R), abrir herramientas internas del sistema operativo —como PowerShell, la Terminal o el Símbolo del Sistema (CMD)— y pegar un texto provisto por la página.
El riesgo se desencadena al presionar “Enter”: el código ingresado descarga e instala de forma silenciosa troyanos y programas maliciosos capaces de sustraer contraseñas almacenadas, registrar pulsaciones de teclado, capturar sesiones bancarias e incluso otorgar acceso y control remoto del computador al atacante. En variantes más agresivas, el sitio copia automáticamente el script malicioso en el portapapeles de la víctima, reduciendo el proceso a que la persona solo deba pegarlo y ejecutarlo.
Cómo reconocer la amenaza y medidas de contención
Desde ESET recordaron una regla técnica taxativa: un CAPTCHA legítimo jamás exigirá abrir consolas ni ejecutar líneas de código en el computador. Entre los principales factores de sospecha destacan:
-
Solicitudes para ingresar a la ventana “Ejecutar”, PowerShell o Terminal.
-
Requerimientos para descargar complementos, instalar extensiones desconocidas o habilitar permisos de notificaciones invasivas.
-
Direcciones URL con alteraciones sutiles de nombres corporativos o faltas ortográficas. Cabe recordar que la presencia del candado HTTPS en la barra de direcciones cifra el tráfico, pero no valida la autenticidad del sitio web.
En caso de haber interactuado con una de estas ventanas pero sin haber presionado la tecla de ejecución, los expertos aconsejan cerrar de inmediato la terminal, copiar cualquier texto simple e inofensivo para vaciar el contenido del portapapeles y realizar un escaneo completo con un software antivirus actualizado, revisando además la aparición de extensiones anómalas en el navegador.